Domain virtuelles-buero-muenchen.de kaufen?
Wir ziehen mit dem Projekt
virtuelles-buero-muenchen.de um.
Sind Sie am Kauf der Domain
virtuelles-buero-muenchen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain virtuelles-buero-muenchen.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Büroausstattung Möbel in Anthrazit Wildeichefarben (siebenteilig)Büroausstattung Möbel in Anthrazit Wildeichefarben (siebenteilig) - Mit Griffmulden - Siebenteilig - Zerlegt, zum leichten Selbstaufbau (Montageanleitung liegt bei) - Bürokombination in modernem Design - Arbeitszimmermöbel Set aus Spanplatte - Melaminbeschichtet - Türanschlag beidseits montierbar - Komplettbüro in Anthrazit und Wildeichefarben - Breite Variante ist mind. benötigte Gesamtfläche, Einzelmaße sind unten separat aufgeführt - Büroausstattung 260 cm Breit, 200 cm Hoch, 40 cm Tief Informationen zur Lieferung: Der Versand dieses Artikels erfolgt per DHL-Superservice. Dieses beinhaltet folgenden Service für Sie:Terminvereinbarung: Sie werden frühzeitig (ein paar Tage im Voraus) durch die ausliefernde Spedition kontaktiert und Ihnen der Auslieferzeitpunkt mitgeteilt. Die Kontaktaufnahme erfolgt per Telefon. Bei telefonischer Nichterreichbarkeit werden Sie per Postkarte über das Auslieferdatum informiert.Lieferung Frei Verwendungsstelle: Der Transport erfolgt an Ort und Stelle. Sie bestimmen, wohin Sie die Ware getragen haben möchten. Ob Dachgeschoss, Erdgeschoss, Schlaf- oder Wohnzimmer - die Ware wird an den von Ihnen gewünschten Ort vertragen.Zwei Speditionsfahrer vertragen die Ware: keine Mithilfe beim Entladen und Vertragen der Ware nötig. Die Speditionsfahrer sind auf den Möbeltransport spezialisiert und entsprechend geschult, somit sind Transportreklamationen nahezu ausgeschlossen.Die Auslieferung erfolgt von Montags bis Freitags. Eine Zustellung an Sonn- und Feiertagen ist nicht möglich.Alle aufgeführten Serviceleistungen sind im Artikelpreis enthalten. Es fallen keine weiteren Kosten für Sie an. Bei Insellieferungen kann nur ein reiner Abgabeservice angeboten werden - das Vertragen der Ware + Verpackungsentsorgung entfällt hierbei.1279,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
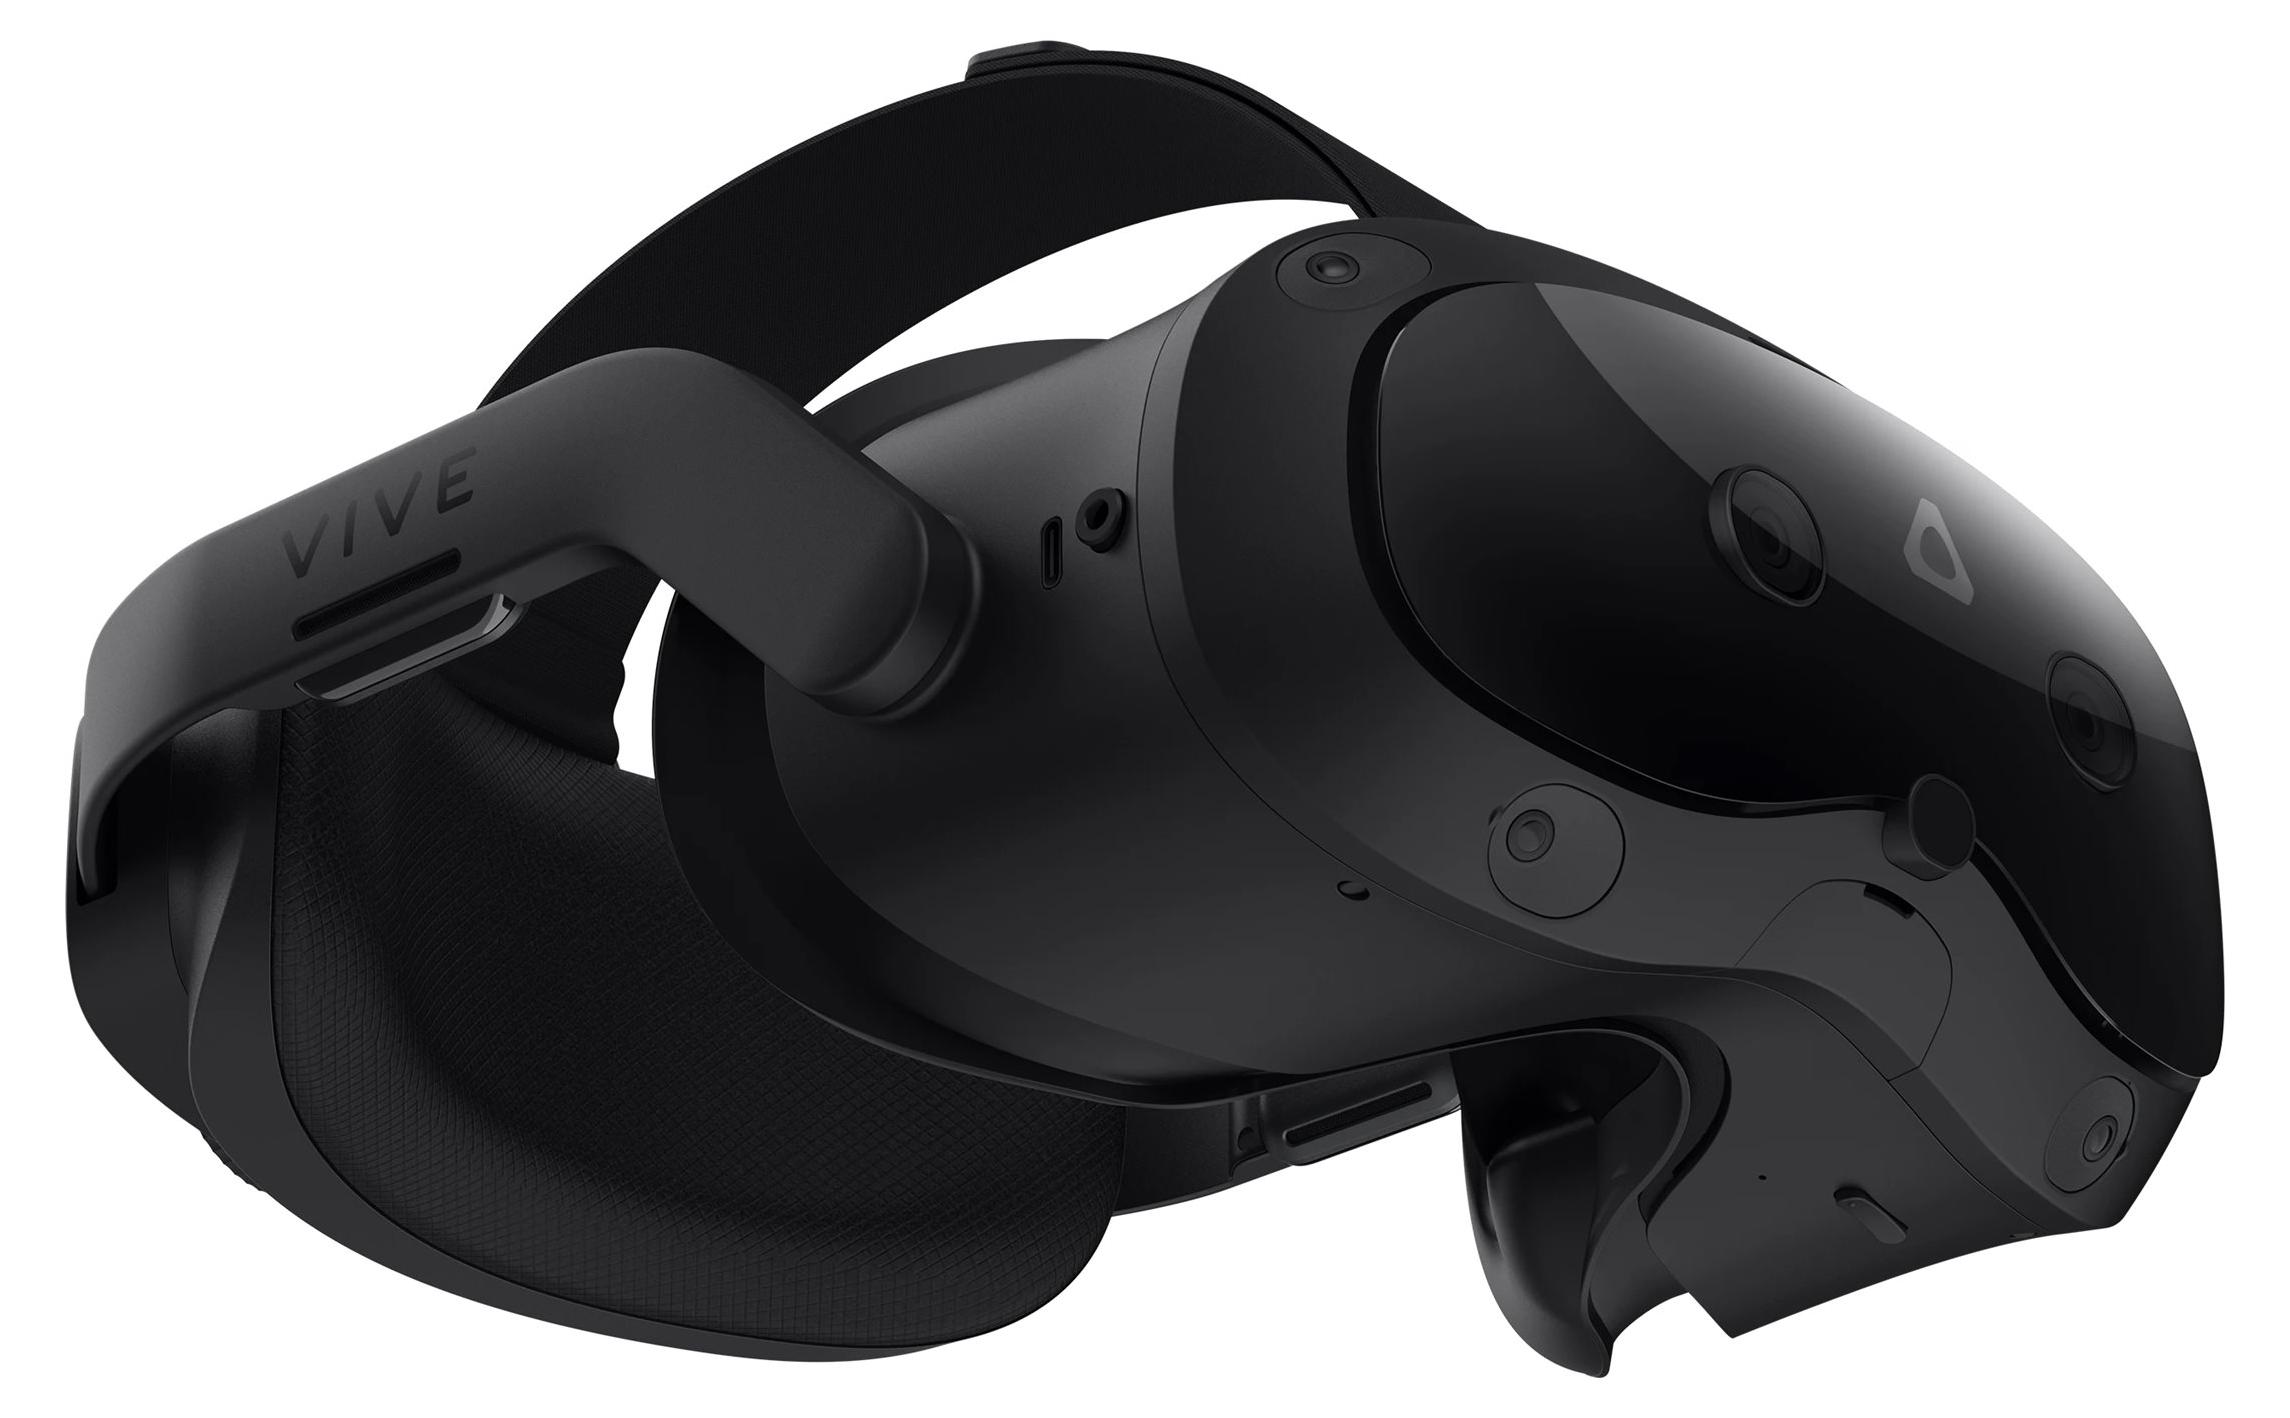
HTC VIVE Focus Vision - Consumer Edition - virtuellesEU-STECKER. Erleben Sie die nächste Entwicklungsstufe der digitalen mit der VIVE Focus Vision Virtual-Reality-Brille. Dieses hochmoderne Gerät definiert die Grenzen zwischen der physischen und digitalen Welt bietet ein unvergleichliches immersives Erlebnis für Fachleute, Kreative und Technikbegeisterte gleichermaßen. Entwickelt für Klarheit, Komfort und Vielseitigkeit, ist die VIVE Focus Vision mehr als nur ein Headset - sie ist Ihr Portal zu neuen Realitäten. Tauchen Sie ein in eine Welt atemberaubender visueller Wiedergabetreue. Die VIVE Focus Vision ist mit einem hochauflösenden Display ausgestattet, das atemberaubend scharfe Grafiken und lebendige Farben liefert und sicherstellt, dass jedes Detail mit lebensechter Präzision wiedergegeben wird. Ob Sie komplizierte 3D-Modelle erkunden, an einer virtuellen Konferenz teilnehmen oder eine komplexe Trainingssimulation navigieren - die kristallklare Optik bietet ein immersives Erlebnis, das den Fliegengittereffekt minimiert und den Realis1217,07 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Büroausstattung Schränke in Weiß 140 cm breit (vierteilig)Büroausstattung Schränke in Weiß 140 cm breit (vierteilig) - Mit Griffmulden - Vierteilig - Zerlegt, zum leichten Selbstaufbau (Montageanleitung liegt bei) - Bürokombination in modernem Design - Arbeitszimmermöbel Set aus Spanplatte - Melaminbeschichtet - Türanschlag beidseits montierbar - Büromöbel Komplettset in Weiß und Wildeichefarben - Breite Variante ist mind. benötigte Gesamtfläche, Einzelmaße sind unten separat aufgeführt - Büroausstattung 140 cm Breit, 200 cm Hoch, 40 cm Tief Informationen zur Lieferung: Der Versand dieses Artikels erfolgt per DHL-Superservice. Dieses beinhaltet folgenden Service für Sie:Terminvereinbarung: Sie werden frühzeitig (ein paar Tage im Voraus) durch die ausliefernde Spedition kontaktiert und Ihnen der Auslieferzeitpunkt mitgeteilt. Die Kontaktaufnahme erfolgt per Telefon. Bei telefonischer Nichterreichbarkeit werden Sie per Postkarte über das Auslieferdatum informiert.Lieferung Frei Verwendungsstelle: Der Transport erfolgt an Ort und Stelle. Sie bestimmen, wohin Sie die Ware getragen haben möchten. Ob Dachgeschoss, Erdgeschoss, Schlaf- oder Wohnzimmer - die Ware wird an den von Ihnen gewünschten Ort vertragen.Zwei Speditionsfahrer vertragen die Ware: keine Mithilfe beim Entladen und Vertragen der Ware nötig. Die Speditionsfahrer sind auf den Möbeltransport spezialisiert und entsprechend geschult, somit sind Transportreklamationen nahezu ausgeschlossen.Die Auslieferung erfolgt von Montags bis Freitags. Eine Zustellung an Sonn- und Feiertagen ist nicht möglich.Alle aufgeführten Serviceleistungen sind im Artikelpreis enthalten. Es fallen keine weiteren Kosten für Sie an. Bei Insellieferungen kann nur ein reiner Abgabeservice angeboten werden - das Vertragen der Ware + Verpackungsentsorgung entfällt hierbei.769,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was sind die Hauptunterschiede zwischen einem traditionellen Postservice und einem modernen, digitalen Telefonservice?
Der Hauptunterschied liegt in der Kommunikationsmethode: Der traditionelle Postservice verwendet physische Briefe, während der digitale Telefonservice über elektronische Medien wie E-Mails oder Textnachrichten funktioniert. Zudem ist der digitale Telefonservice in der Regel schneller und kostengünstiger als der traditionelle Postservice. Außerdem ermöglicht der digitale Telefonservice eine schnellere und effizientere Kommunikation, da Nachrichten in Echtzeit übermittelt werden können. **
-
Wie kann man sicherstellen, dass der Postservice zuverlässig und pünktlich ist? Gibt es alternative Optionen zum herkömmlichen Postservice?
Um sicherzustellen, dass der Postservice zuverlässig und pünktlich ist, kann man verfolgbare Versandoptionen wählen, die eine Sendungsverfolgung ermöglichen. Zudem kann man auf vertrauenswürdige und etablierte Postdienstleister setzen. Als alternative Optionen zum herkömmlichen Postservice bieten sich private Kurierdienste oder digitale Lösungen wie E-Mail oder Online-Dokumentenversand an. **


Wie funktioniert die Zustellung von Briefen und Paketen durch den Postservice? Welche verschiedenen Versandoptionen bietet der Postservice an?
Die Zustellung von Briefen und Paketen erfolgt durch Postboten, die die Sendungen direkt an die Empfänger ausliefern. Der Postservice bietet verschiedene Versandoptionen wie Standardbriefe, Einschreiben, Pakete und Expressversand an. Kunden können je nach Dringlichkeit und Größe der Sendung die passende Versandart wählen. **
Welche Vorteile bietet ein externer Sekretariatsservice für Unternehmen? Wie kann ein Sekretariatsservice die Effizienz und Produktivität im Büroalltag steigern?
Ein externer Sekretariatsservice kann Unternehmen dabei unterstützen, Zeit und Ressourcen zu sparen, da sie administrative Aufgaben übernehmen. Durch die Auslagerung dieser Aufgaben können interne Mitarbeiter sich auf ihre Kernkompetenzen konzentrieren und effizienter arbeiten. Zudem kann ein Sekretariatsservice durch professionelle Unterstützung die Kommunikation mit Kunden und Partnern verbessern und somit die Produktivität im Büroalltag steigern. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Büromöbel Chefzimmer Rimmi komplette BüroausstattungKomplette Büroausstattung Rimmi, Büromöbel Chefzimmer Dieses repräsentative Büromöbel ist der schnellste Weg, ein individuelles Chefzimmer komplett auszustatten. Die exklusive Seite dieser kompletten Büroausstattung kommt insbesondere auf der Führungsetage zum Tragen. Standardausstattung: + Schreibtisch mit Melaminbeschichtung. + Tischplatte ca. 180 x 90 cm. + Kabelauslass und Box für Steckdosenleiste. + Container mit zwei Schubladen und einem Fach. + Container frei positionierbar. + Büroregal in 5 OH (Ordnerhöhen). + 5 Jahre Herstellergarantie. Maße Schreibtisch: Höhe: ca. 75 cm Breite: ca. 180 cm Tiefe: ca. 90 cm Maße Container: Höhe: ca. 52 cm Breite: ca. 90 cm (120 cm) Tiefe: ca. 60 cm Maße Büroregal: Höhe: ca. 195 cm Breite: ca. 270 cm Tiefe: ca. 40 cm Lieferung: Büromöbel Chefzimmer Rimmi komplette Büroausstattung wird zerlegt ausgeliefert. Die Lieferung erfolgt frei Bordsteinkante. Optional deutschlandweit (außer Inseln, Lieferzeit + 2 Wochen): + Lieferung inkl. Vertragen, Montage Service, Ensorgung der Verpackung Dieses Produkt besteht aus 14 Paketen. Gewicht: ca. 359,9 kg. Tischplatte: 182x5,6x92 cm, ca. 39,0 kg Box für Steckdosen: 14x20x47 cm, ca. 2,5 kg Gestell: 92x74x8 cm, ca. 14,8 kg Gestell: 74x70x92 cm, ca. 20,0 kg Container (vormontiert): 92x62x54 cm, ca. 59,5 kg 3 × Oberteil, Unterteil, Einlegeboden und Trennwände: 92x10x40 cm, ca. 23,1 kg 3 × Einlegeböden und Trennwände: 92x12x40 cm, ca. 26,8 kg 3 × Rückwand: 195x92x4 cm, ca. 24,5 kg Aufbauanleitung: Schreibtisch Rimmi Box für Steckdosen (Schreibtisch) Container (Schreibtisch) Regal Qualitätsprodukt vom führenden Anbieter.2931,18 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Büroausstattung Möbel in Anthrazit Wildeichefarben (siebenteilig)Büroausstattung Möbel in Anthrazit Wildeichefarben (siebenteilig) - Mit Griffmulden - Siebenteilig - Zerlegt, zum leichten Selbstaufbau (Montageanleitung liegt bei) - Bürokombination in modernem Design - Arbeitszimmermöbel Set aus Spanplatte - Melaminbeschichtet - Türanschlag beidseits montierbar - Komplettbüro in Anthrazit und Wildeichefarben - Breite Variante ist mind. benötigte Gesamtfläche, Einzelmaße sind unten separat aufgeführt - Büroausstattung 260 cm Breit, 200 cm Hoch, 40 cm Tief Informationen zur Lieferung: Der Versand dieses Artikels erfolgt per DHL-Superservice. Dieses beinhaltet folgenden Service für Sie:Terminvereinbarung: Sie werden frühzeitig (ein paar Tage im Voraus) durch die ausliefernde Spedition kontaktiert und Ihnen der Auslieferzeitpunkt mitgeteilt. Die Kontaktaufnahme erfolgt per Telefon. Bei telefonischer Nichterreichbarkeit werden Sie per Postkarte über das Auslieferdatum informiert.Lieferung Frei Verwendungsstelle: Der Transport erfolgt an Ort und Stelle. Sie bestimmen, wohin Sie die Ware getragen haben möchten. Ob Dachgeschoss, Erdgeschoss, Schlaf- oder Wohnzimmer - die Ware wird an den von Ihnen gewünschten Ort vertragen.Zwei Speditionsfahrer vertragen die Ware: keine Mithilfe beim Entladen und Vertragen der Ware nötig. Die Speditionsfahrer sind auf den Möbeltransport spezialisiert und entsprechend geschult, somit sind Transportreklamationen nahezu ausgeschlossen.Die Auslieferung erfolgt von Montags bis Freitags. Eine Zustellung an Sonn- und Feiertagen ist nicht möglich.Alle aufgeführten Serviceleistungen sind im Artikelpreis enthalten. Es fallen keine weiteren Kosten für Sie an. Bei Insellieferungen kann nur ein reiner Abgabeservice angeboten werden - das Vertragen der Ware + Verpackungsentsorgung entfällt hierbei.1279,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HTC VIVE Focus Vision - Consumer Edition - virtuellesEU-STECKER. Erleben Sie die nächste Entwicklungsstufe der digitalen mit der VIVE Focus Vision Virtual-Reality-Brille. Dieses hochmoderne Gerät definiert die Grenzen zwischen der physischen und digitalen Welt bietet ein unvergleichliches immersives Erlebnis für Fachleute, Kreative und Technikbegeisterte gleichermaßen. Entwickelt für Klarheit, Komfort und Vielseitigkeit, ist die VIVE Focus Vision mehr als nur ein Headset - sie ist Ihr Portal zu neuen Realitäten. Tauchen Sie ein in eine Welt atemberaubender visueller Wiedergabetreue. Die VIVE Focus Vision ist mit einem hochauflösenden Display ausgestattet, das atemberaubend scharfe Grafiken und lebendige Farben liefert und sicherstellt, dass jedes Detail mit lebensechter Präzision wiedergegeben wird. Ob Sie komplizierte 3D-Modelle erkunden, an einer virtuellen Konferenz teilnehmen oder eine komplexe Trainingssimulation navigieren - die kristallklare Optik bietet ein immersives Erlebnis, das den Fliegengittereffekt minimiert und den Realis1217,07 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Büroausstattung Schränke in Weiß 140 cm breit (vierteilig)Büroausstattung Schränke in Weiß 140 cm breit (vierteilig) - Mit Griffmulden - Vierteilig - Zerlegt, zum leichten Selbstaufbau (Montageanleitung liegt bei) - Bürokombination in modernem Design - Arbeitszimmermöbel Set aus Spanplatte - Melaminbeschichtet - Türanschlag beidseits montierbar - Büromöbel Komplettset in Weiß und Wildeichefarben - Breite Variante ist mind. benötigte Gesamtfläche, Einzelmaße sind unten separat aufgeführt - Büroausstattung 140 cm Breit, 200 cm Hoch, 40 cm Tief Informationen zur Lieferung: Der Versand dieses Artikels erfolgt per DHL-Superservice. Dieses beinhaltet folgenden Service für Sie:Terminvereinbarung: Sie werden frühzeitig (ein paar Tage im Voraus) durch die ausliefernde Spedition kontaktiert und Ihnen der Auslieferzeitpunkt mitgeteilt. Die Kontaktaufnahme erfolgt per Telefon. Bei telefonischer Nichterreichbarkeit werden Sie per Postkarte über das Auslieferdatum informiert.Lieferung Frei Verwendungsstelle: Der Transport erfolgt an Ort und Stelle. Sie bestimmen, wohin Sie die Ware getragen haben möchten. Ob Dachgeschoss, Erdgeschoss, Schlaf- oder Wohnzimmer - die Ware wird an den von Ihnen gewünschten Ort vertragen.Zwei Speditionsfahrer vertragen die Ware: keine Mithilfe beim Entladen und Vertragen der Ware nötig. Die Speditionsfahrer sind auf den Möbeltransport spezialisiert und entsprechend geschult, somit sind Transportreklamationen nahezu ausgeschlossen.Die Auslieferung erfolgt von Montags bis Freitags. Eine Zustellung an Sonn- und Feiertagen ist nicht möglich.Alle aufgeführten Serviceleistungen sind im Artikelpreis enthalten. Es fallen keine weiteren Kosten für Sie an. Bei Insellieferungen kann nur ein reiner Abgabeservice angeboten werden - das Vertragen der Ware + Verpackungsentsorgung entfällt hierbei.769,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die Hauptunterschiede zwischen einem traditionellen Postservice und einem modernen, digitalen Telefonservice?
Der Hauptunterschied liegt in der Kommunikationsmethode: Der traditionelle Postservice verwendet physische Briefe, während der digitale Telefonservice über elektronische Medien wie E-Mails oder Textnachrichten funktioniert. Zudem ist der digitale Telefonservice in der Regel schneller und kostengünstiger als der traditionelle Postservice. Außerdem ermöglicht der digitale Telefonservice eine schnellere und effizientere Kommunikation, da Nachrichten in Echtzeit übermittelt werden können. **
-
Wie kann man sicherstellen, dass der Postservice zuverlässig und pünktlich ist? Gibt es alternative Optionen zum herkömmlichen Postservice?
Um sicherzustellen, dass der Postservice zuverlässig und pünktlich ist, kann man verfolgbare Versandoptionen wählen, die eine Sendungsverfolgung ermöglichen. Zudem kann man auf vertrauenswürdige und etablierte Postdienstleister setzen. Als alternative Optionen zum herkömmlichen Postservice bieten sich private Kurierdienste oder digitale Lösungen wie E-Mail oder Online-Dokumentenversand an. **
-
Wie funktioniert die Zustellung von Briefen und Paketen durch den Postservice? Welche verschiedenen Versandoptionen bietet der Postservice an?
Die Zustellung von Briefen und Paketen erfolgt durch Postboten, die die Sendungen direkt an die Empfänger ausliefern. Der Postservice bietet verschiedene Versandoptionen wie Standardbriefe, Einschreiben, Pakete und Expressversand an. Kunden können je nach Dringlichkeit und Größe der Sendung die passende Versandart wählen. **
-
Welche Vorteile bietet ein externer Sekretariatsservice für Unternehmen? Wie kann ein Sekretariatsservice die Effizienz und Produktivität im Büroalltag steigern?
Ein externer Sekretariatsservice kann Unternehmen dabei unterstützen, Zeit und Ressourcen zu sparen, da sie administrative Aufgaben übernehmen. Durch die Auslagerung dieser Aufgaben können interne Mitarbeiter sich auf ihre Kernkompetenzen konzentrieren und effizienter arbeiten. Zudem kann ein Sekretariatsservice durch professionelle Unterstützung die Kommunikation mit Kunden und Partnern verbessern und somit die Produktivität im Büroalltag steigern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.